


Entenda os principais tipos de ataques DDoS, como proteger sua infraestrutura e priorizar ações de mitigação usando RTO/RPO para garantir disponibilidade e segurança.
O que é um Ataque DDoS?
Basicamente, um ataque de Negação de Serviço Distribuído (DDoS) é uma tentativa maliciosa de tornar um serviço indisponível ao sobrecarregar seus recursos críticos. Além disso, diferente de ataques convencionais, o DDoS utiliza múltiplas fontes simultâneas, geralmente através de botnets com dispositivos comprometidos, tornando o bloqueio significativamente mais complexo. Os atacantes exploram três vetores principais de vulnerabilidade:
- Largura de banda: saturação completa do link de comunicação
- Recursos de rede/protocolo: exaustão de tabelas de estado e filas de conexão
- Recursos de aplicação: esgotamento de threads, CPU, memória e banco de dados
Ataques DDoS no Modelo OSI
Nesse contexto, os ataques DDoS podem ser categorizados de acordo com a camada do Modelo OSI que visam, cada uma exigindo estratégias de mitigação específicas:
Tipos de Ataques DDoS
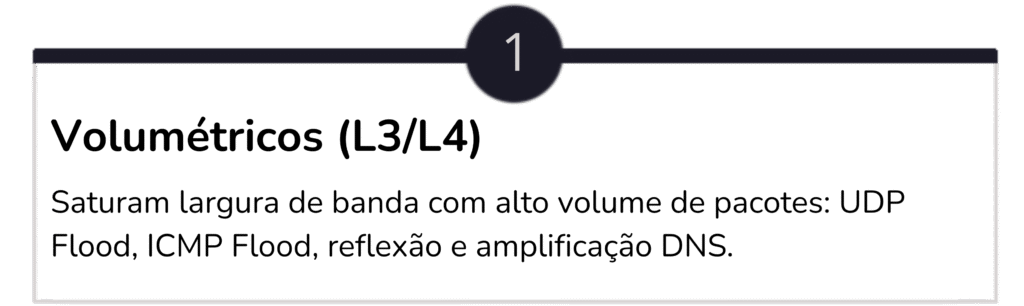
Ataques Volumétricos (L3/L4)
Inicialmente, estes ataques têm como objetivo principal saturar a largura de banda ou dispositivos de rede através de volumes massivos de pacotes, explorando a assimetria entre o custo de envio e o custo de processamento das respostas.
1- UDP Flood
Por exemplo, o UDP Flood envia enormes quantidades de pacotes UDP para portas aleatórias. Como resultado, o servidor vítima tenta responder com mensagens ICMP “port unreachable”, consumindo recursos críticos de processamento e banda.
2- ICMP Flood
Além disso, o ICMP Flood provoca uma inundação massiva com pacotes ICMP (ping), projetada para esgotar tanto o link de comunicação quanto a capacidade de processamento dos dispositivos de rede.
3- Reflexão e Amplificação
Nesse caso, o atacante falsifica o IP de origem (spoofing) apontando para a vítima e utiliza serviços abertos na internet para refletir e amplificar dramaticamente o volume de tráfego malicioso.
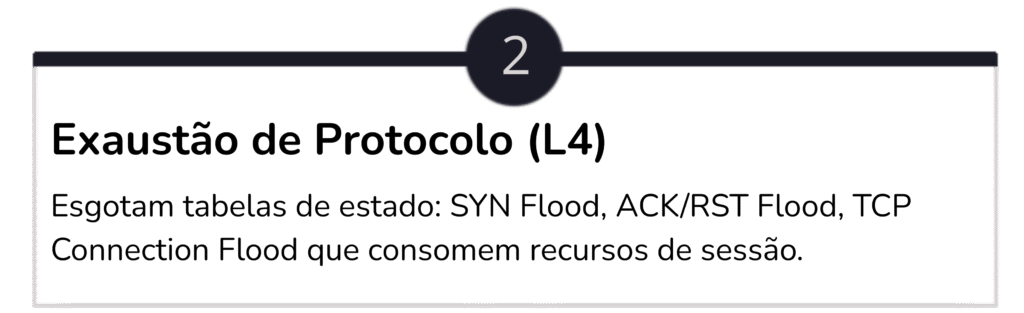
Ataques de Exaustão de Protocolo (L4)
Na sequência, estes ataques exploram a necessidade do servidor de manter estado por conexão, esgotando tabelas de estado ou filas de conexão em firewalls, balanceadores de carga e sistemas operacionais.
SYN Flood
Nesse caso, envia milhares de requisições TCP SYN sem completar o handshake, esgotando a fila de conexões semiabertas do servidor.
ACK/RST Flood
Além disso, utiliza alto volume de pacotes para forçar inspeções de estado e processamento adicional nos dispositivos de segurança.
TCP Connection Flood
Da mesma forma, abre e mantém milhares de conexões simultâneas, consumindo recursos críticos de sessão e memória.
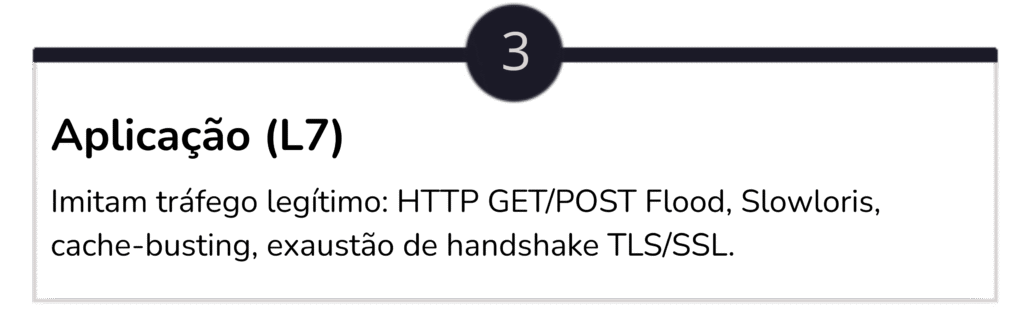
Ataques de Aplicação (L7)
Por outro lado, os ataques de camada 7 são particularmente perigosos porque imitam tráfego legítimo, tornando-os extremamente difíceis de detectar e bloquear sem afetar usuários reais. Eles miram gargalos lógicos específicos da aplicação
HTTP GET/POST Flood
Por exemplo, milhares de requisições aparentemente válidas são direcionadas a endpoints computacionalmente caros, como buscas complexas ou geração de relatórios.
Slowloris (Low and Slow)
Além disso, mantém conexões abertas por longos períodos enviando dados lentamente, prendendo threads e conexões do servidor.
Cache-Busting
Da mesma forma, utiliza variações sutis de URL e parâmetros para evitar acertos de cache, forçando processamento direto no servidor de origem.
Exaustão TLS/SSL
Por fim, força milhares de negociações criptográficas complexas, muito mais custosas no lado do servidor que no cliente.
Sinais de que Você Está Sofrendo um Ataque DDoS
Indicadores Técnicos
–> Inicialmente, observe latência elevada, timeouts frequentes e aumento dramático do TTFB (Time To First Byte).
–> Além disso, verifique erros 5xx no servidor ou picos súbitos de respostas 429 (rate limit exceeded).
–> Da mesma forma, monitore o consumo anômalo de banda, CPU, memória ou número de conexões simultâneas.
–> Por fim, observe quedas intermitentes de serviços, principalmente sob cargas que deveriam ser previsíveis.
Padrões Comportamentais Suspeitos
Além disso, milhares de requests podem estar concentrados em endpoints computacionalmente caros.
Da mesma forma, observe variação incomum e inconsistente de user-agents nas requisições.
Além disso, monitore picos súbitos de tráfego de regiões geográficas incomuns ou inesperadas.
Por outro lado, uma distribuição anormal de IPs de origem pode indicar comportamento suspeito quando não há correlação com eventos conhecidos.
Por fim, identifique padrões repetitivos que não correspondem ao comportamento típico de usuários reais.
Estratégias de Mitigação por Camada
De forma geral, a defesa eficaz contra DDoS requer uma abordagem em camadas, cobrindo diferentes aspectos da infraestrutura:
Camadas 3/4: Rede/Transporte
- Anycast + CDN/Scrubbing
- SYN cookies e tuning TCP
- ACLs e uRPF no perímetro
- Rate limiting e QoS na borda
Camada 7: Aplicação
- WAF com regras adaptativas
- Rate limiting por IP/sessão/token
- Desafios progressivos (JS/CAPTCHA)
- Cache agressivo e proteção TLS
Observabilidade e Resposta
- Métricas em tempo quase real
- Alertas baseados em desvio padrão
- Runbooks e testes de mesa
- Parcerias com provedores
Checklist de Preparação e Perguntas Frequentes
Checklist Essencial de Preparação
- Antes de tudo, defina RTO/RPO e níveis de serviço para priorizar ações de mitigação.
- Além disso, documente todos os ativos críticos (domínios, IPs, endpoints caros).
- Em seguida, configure CDN/WAF com políticas base e modos automáticos de proteção.
- Da mesma forma, ative SYN cookies, ajuste backlog, timeouts e limites de conexão
- Depois, implemente rate limits por IP/rota e proteções contra burst
- Por fim, otimize cache e coloque endpoints pesados atrás de filas assíncronas
- Além disso, crie alertas e painéis com métricas detalhadas de tráfego.
- Mantenha contatos de emergência atualizados com fornecedores
- Realize exercícios periódicos (tabletop) com cenários realistas
Perguntas Frequentes
DDoS é sempre volume bruto? Não. Muitos ataques modernos são “sutis”, mirando gargalos de aplicação (L7) com baixo volume mas alto custo computacional.
A CDN sozinha resolve? Embora ajude significativamente, ela não é uma solução completa. Combine com WAF, tuning de rede, rate limits e observabilidade robusta.
Como diferenciar um pico legítimo de um ataque? Nesse caso, compare com padrões históricos, verifique distribuição de IP/ASN, user-agents, URLs e correlacione com campanhas conhecidas.
RTO e RPO: Conceitos Fundamentais
RTO (Recovery Time Objective)
Em termos práticos, o RTO representa o tempo máximo aceitável para que um serviço retorne ao funcionamento após uma falha ou ataque.
Pergunta-chave: Quanto tempo você pode ficar fora do ar antes que o impacto se torne inaceitável?
E-commerce: RTO de 15 minutos = cada minuto offline é perda direta de vendas.
RPO (Recovery Point Objective)
Da mesma forma, o RPO representa a quantidade máxima de dados que você pode perder, medida em tempo, sem causar dano irreparável ao negócio.
Pergunta-chave: Quanta informação você pode perder entre o último backup e o incidente?
Sistema bancário: RPO de segundos = zero tolerância à perda transacional.
Matriz de Priorização: RTO/RPO
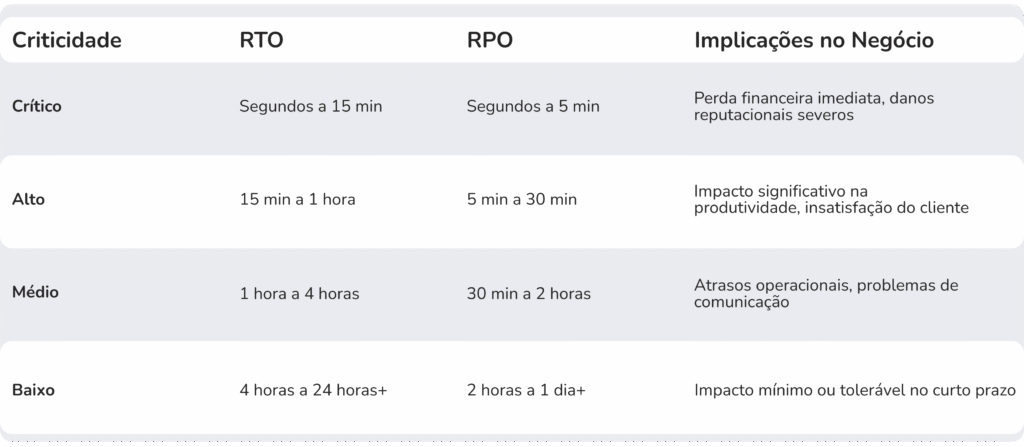
Para começar, defina quais serviços devem ser mitigados primeiro usando a criticidade baseada em RTO/RPO:
Níveis de Serviço (SLA) e Ações de Mitigação
Nível 1: CRÍTICO
RTO < 15 min | RPO < 5 min
Por exemplo, checkout, pagamentos, login e APIs financeiras.
- CDN global Anycast sempre ativa
- WAF com IA e ML para detecção em tempo real
- Scrubbing centers 24/7 com SLA rigoroso
- Replicação ativa-ativa ou síncrona
Investimento: Alto
Nível 2: ALTO
RTO < 1 hora | RPO < 30 min
Nesse nível, os exemplos incluem dashboards admin, APIs secundárias, CRM e email marketing.
- CDN com edge caching agressivo
- WAF com regras customizadas
- Failover para zona secundária
- Backups horários replicados
Investimento: Médio
Nível 3: MÉDIO
RTO < 4 horas | RPO < 1-2 horas
Da mesma forma, os exemplos incluem APIs de dados, busca interna, relatórios e blog em tempo real.
- CDN para assets estáticos
- Rate limits básicos por IP
- Filas assíncronas para requisições caras
- Backups diários replicados
Investimento: Baixo
Nível 4: BAIXO
RTO < 1 dia+ | RPO < 1 dia+
Por fim, os exemplos incluem blog institucional, documentação e conteúdo estático.
- CDN estático (CloudFlare Free, CloudFront)
- Backup diário off-site
- Sem rate limits agressivos
Investimento: Mínimo
Defesa em Camadas: A Chave do Sucesso
Conclusão
Em resumo, os ataques DDoS evoluíram de simples inundações de pacotes para operações multi-vetor sofisticadas. A melhor defesa combina infraestrutura resiliente, controles de protocolo e proteções de aplicação, sustentada por observabilidade robusta.
Por isso, a definição de RTO e RPO para cada serviço crítico é a bússola que guia a priorização dessas estratégias. Ao entender o tempo máximo aceitável de inatividade e a quantidade de dados que pode ser perdida, as empresas alocam recursos de forma inteligente, protegendo os ativos mais valiosos contra a crescente ameaça DDoS
3
Vetores de Ataque
Volumétrico, Protocolo, Aplicação
4
Níveis de SLA
Crítico, Alto, Médio, Baixo
Fale com Nossos Especialistas!
Leve sua estrutura a um novo patamar de desempenho e segurança.

